Versatile AI Risk Assessment

Regelwerke und Belege prüfenRegelwerkeSVG

Welche Regelwerke zu welchen Bedrohungsgruppen gehören

Die Bänder zeigen 512 hinterlegte Zuordnungen zwischen sieben Regelwerken und zehn Themengruppen des Katalogs. Je breiter ein Band, desto mehr Zuordnungen enthält es. Wählen Sie einen Standard oder eine Gruppe, um die konkreten Fundstellen zu sehen. Für den EU AI Act und die DSGVO steht zusätzlich die Geltungsbedingung der jeweiligen Norm.

Für Compliance, Recht, Revision und Audit

Standard‑Zuordnungen

Flussdiagramm der belegten Zuordnungen 512 belegte Zuordnungen verbinden 7 Standards mit 10 Themengruppen. Die Bänder sind so stark wie die Zahl der Zuordnungen. Alle Werte stehen auch in den Beschriftungen und in der Liste darunter. NIST AI RMF · Anwendungs- und Integrationssicherheit: 14NIST AI RMF · Datenschutz und Datenabfluss: 22NIST AI RMF · Angriffe auf Modell und Betrieb: 11NIST AI RMF · Manipulation von Modell und Trainingsdaten: 17NIST AI RMF · Prompt-Angriffe und Umgehung von Schutzmechanismen: 12NIST AI RMF · Schädliche Inhalte: 13NIST AI RMF · Lieferkette und Herkunft: 14NIST AI RMF · Autonome KI und Agenten: 2NIST AI RMF · Verlässlichkeit und verantwortliche Nutzung: 9NIST AI RMF · Missbrauch für Angriffe, Betrug und Desinformation: 5EU AI Act · Anwendungs- und Integrationssicherheit: 13EU AI Act · Datenschutz und Datenabfluss: 7EU AI Act · Angriffe auf Modell und Betrieb: 16EU AI Act · Manipulation von Modell und Trainingsdaten: 11EU AI Act · Prompt-Angriffe und Umgehung von Schutzmechanismen: 11EU AI Act · Schädliche Inhalte: 14EU AI Act · Lieferkette und Herkunft: 9EU AI Act · Autonome KI und Agenten: 14EU AI Act · Verlässlichkeit und verantwortliche Nutzung: 8EU AI Act · Missbrauch für Angriffe, Betrug und Desinformation: 10OWASP LLM Top 10 · Anwendungs- und Integrationssicherheit: 17OWASP LLM Top 10 · Datenschutz und Datenabfluss: 5OWASP LLM Top 10 · Angriffe auf Modell und Betrieb: 7OWASP LLM Top 10 · Manipulation von Modell und Trainingsdaten: 6OWASP LLM Top 10 · Prompt-Angriffe und Umgehung von Schutzmechanismen: 7OWASP LLM Top 10 · Schädliche Inhalte: 6OWASP LLM Top 10 · Lieferkette und Herkunft: 5OWASP LLM Top 10 · Autonome KI und Agenten: 13OWASP LLM Top 10 · Verlässlichkeit und verantwortliche Nutzung: 6OWASP LLM Top 10 · Missbrauch für Angriffe, Betrug und Desinformation: 2BIML · Anwendungs- und Integrationssicherheit: 6BIML · Datenschutz und Datenabfluss: 8BIML · Angriffe auf Modell und Betrieb: 11BIML · Manipulation von Modell und Trainingsdaten: 9BIML · Prompt-Angriffe und Umgehung von Schutzmechanismen: 10BIML · Schädliche Inhalte: 2BIML · Lieferkette und Herkunft: 9BIML · Autonome KI und Agenten: 1BIML · Verlässlichkeit und verantwortliche Nutzung: 11MITRE ATLAS · Anwendungs- und Integrationssicherheit: 14MITRE ATLAS · Datenschutz und Datenabfluss: 7MITRE ATLAS · Angriffe auf Modell und Betrieb: 10MITRE ATLAS · Manipulation von Modell und Trainingsdaten: 5MITRE ATLAS · Prompt-Angriffe und Umgehung von Schutzmechanismen: 8MITRE ATLAS · Schädliche Inhalte: 8MITRE ATLAS · Lieferkette und Herkunft: 6MITRE ATLAS · Autonome KI und Agenten: 5MITRE ATLAS · Missbrauch für Angriffe, Betrug und Desinformation: 3BSI · Anwendungs- und Integrationssicherheit: 6BSI · Datenschutz und Datenabfluss: 9BSI · Angriffe auf Modell und Betrieb: 6BSI · Manipulation von Modell und Trainingsdaten: 7BSI · Prompt-Angriffe und Umgehung von Schutzmechanismen: 7BSI · Schädliche Inhalte: 7BSI · Lieferkette und Herkunft: 4BSI · Autonome KI und Agenten: 4BSI · Verlässlichkeit und verantwortliche Nutzung: 4BSI · Missbrauch für Angriffe, Betrug und Desinformation: 7DSGVO · Datenschutz und Datenabfluss: 6DSGVO · Lieferkette und Herkunft: 2DSGVO · Autonome KI und Agenten: 3DSGVO · Verlässlichkeit und verantwortliche Nutzung: 1

512 belegte Zuordnungen aus 12 Primärquellen. Wählen Sie links einen Standard oder rechts eine Themengruppe.

Noch nichts ausgewählt. Jedes Band verbindet einen Standard mit einer Themengruppe.

Die Datei zeigt den aktuellen Stand samt gesetzter Filter und enthält Hinweis, Katalogstand und Quelle.

Zuordnungen zeigen Relevanz und Anwendbarkeit, keinen Compliance‑Nachweis. Die Geltungsbedingung benennt, unter welchen Voraussetzungen eine Norm überhaupt greift.

Versatile AI Risk Assessment ist ein Hilfsmittel zur Strukturierung und Transparenz von KI‑Risiken. Es ersetzt keine Rechts- oder Fachberatung und trifft keine verbindlichen Entscheidungen.

Weitere Auswertungen

Dieselben Daten, andere Frage

Weitere Auswertungen des Bedrohungskatalogs. Inhaltlich verwandte Ansichten stehen zuerst; mit Suche und Filtern grenzen Sie die Auswahl ein.

Filter anzeigen
Kein Filter gesetzt, die Liste zeigt den vollständigen Bestand.9 von 9 weiteren Auswertungen
Regelwerke und Belege prüfen

Quellenlage

Worauf stützt sich das?

Bedrohungen verstehen

Bedrohungsvergleich

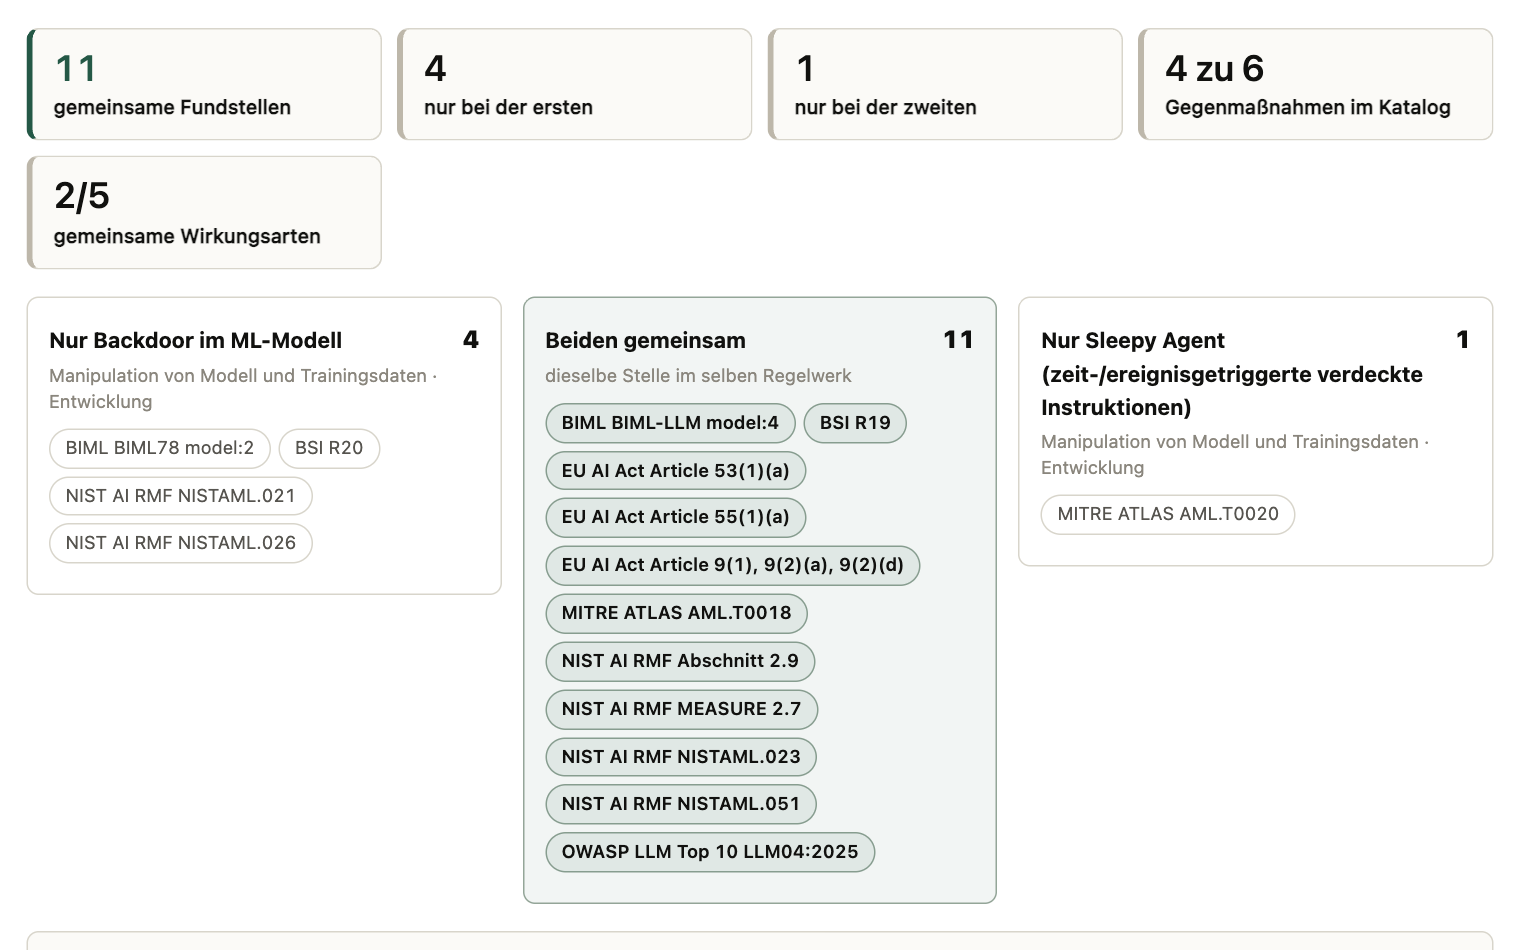
Was haben zwei Bedrohungen gemeinsam, und worin unterscheiden sie sich?
Bedrohungen verstehen

Lebenszyklus

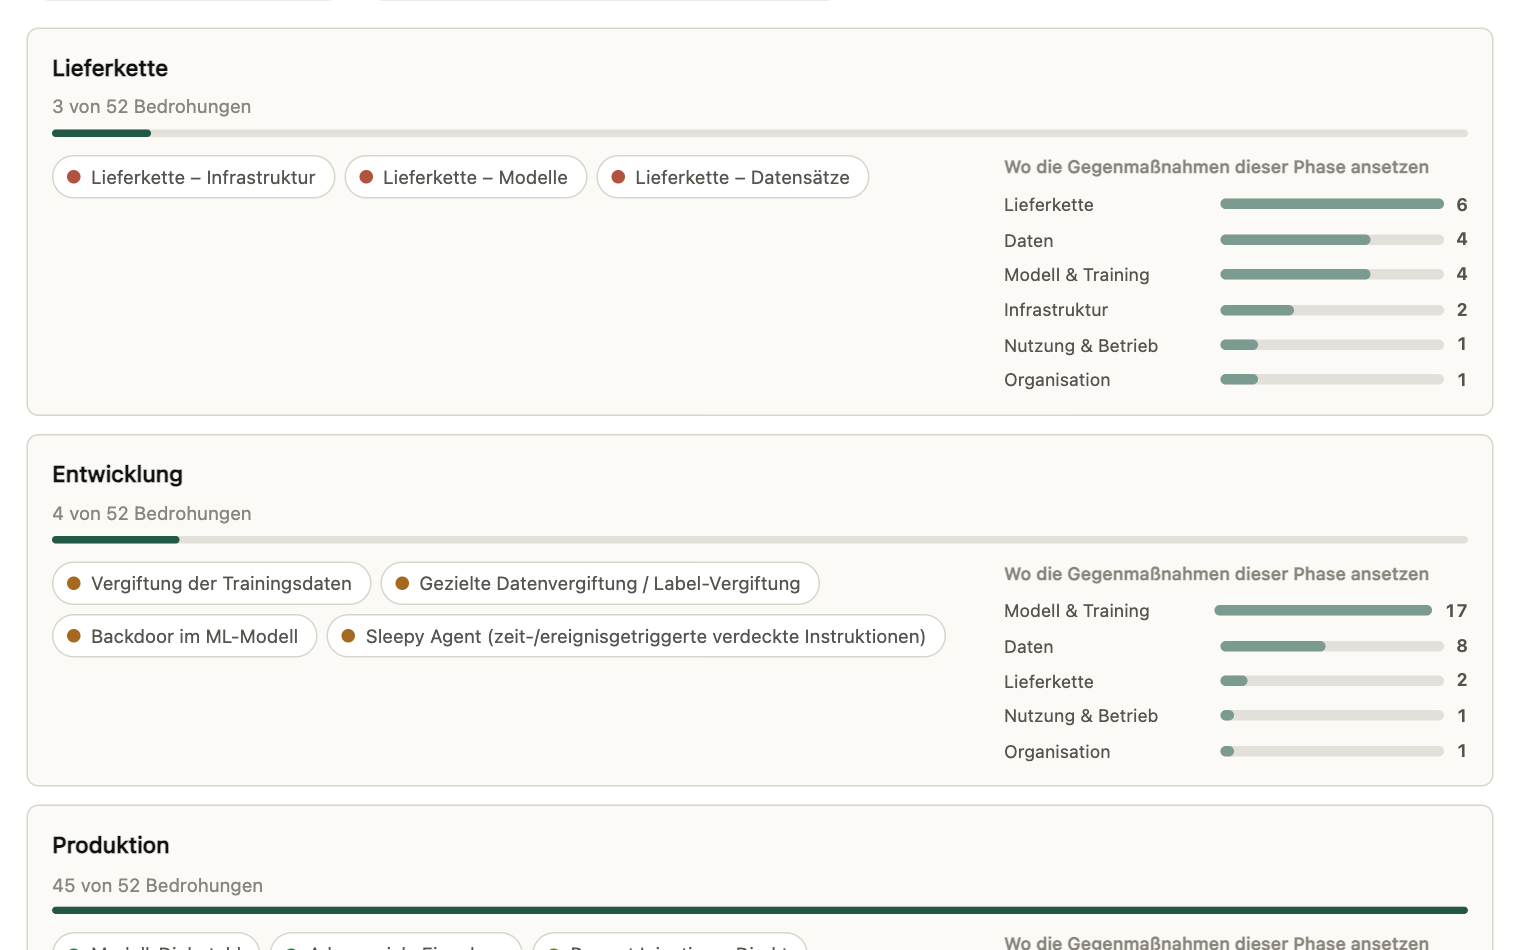
Wann entsteht welches Risiko?

Das eigene System einordnen

Anwendungskontext

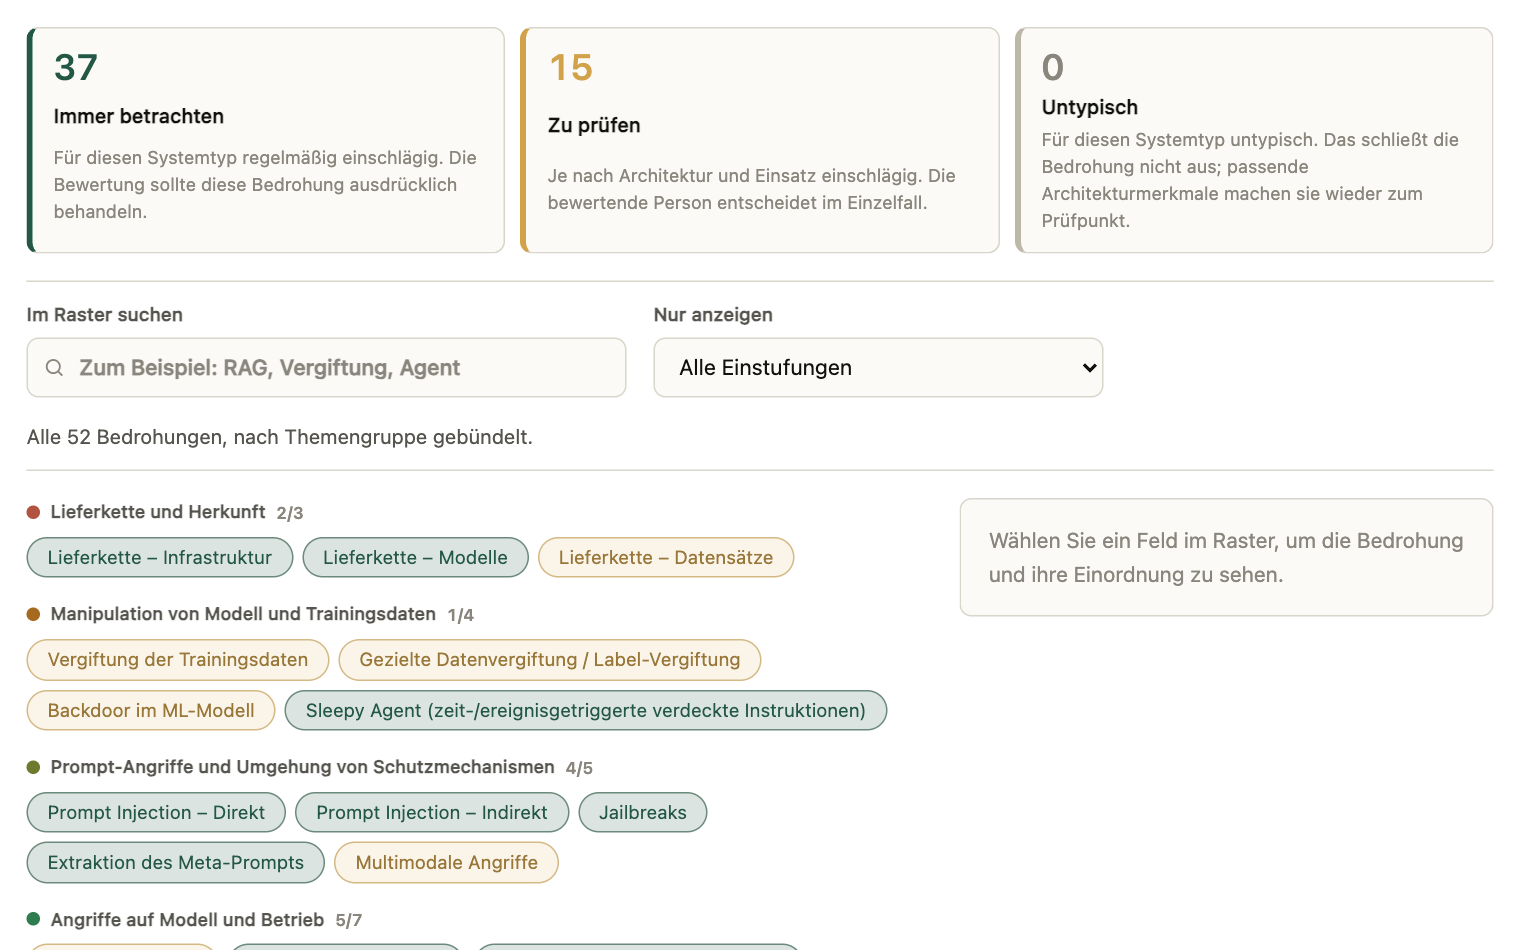
Welche Bedrohungen betreffen mein System?

Das eigene System einordnen

Systemwechsel

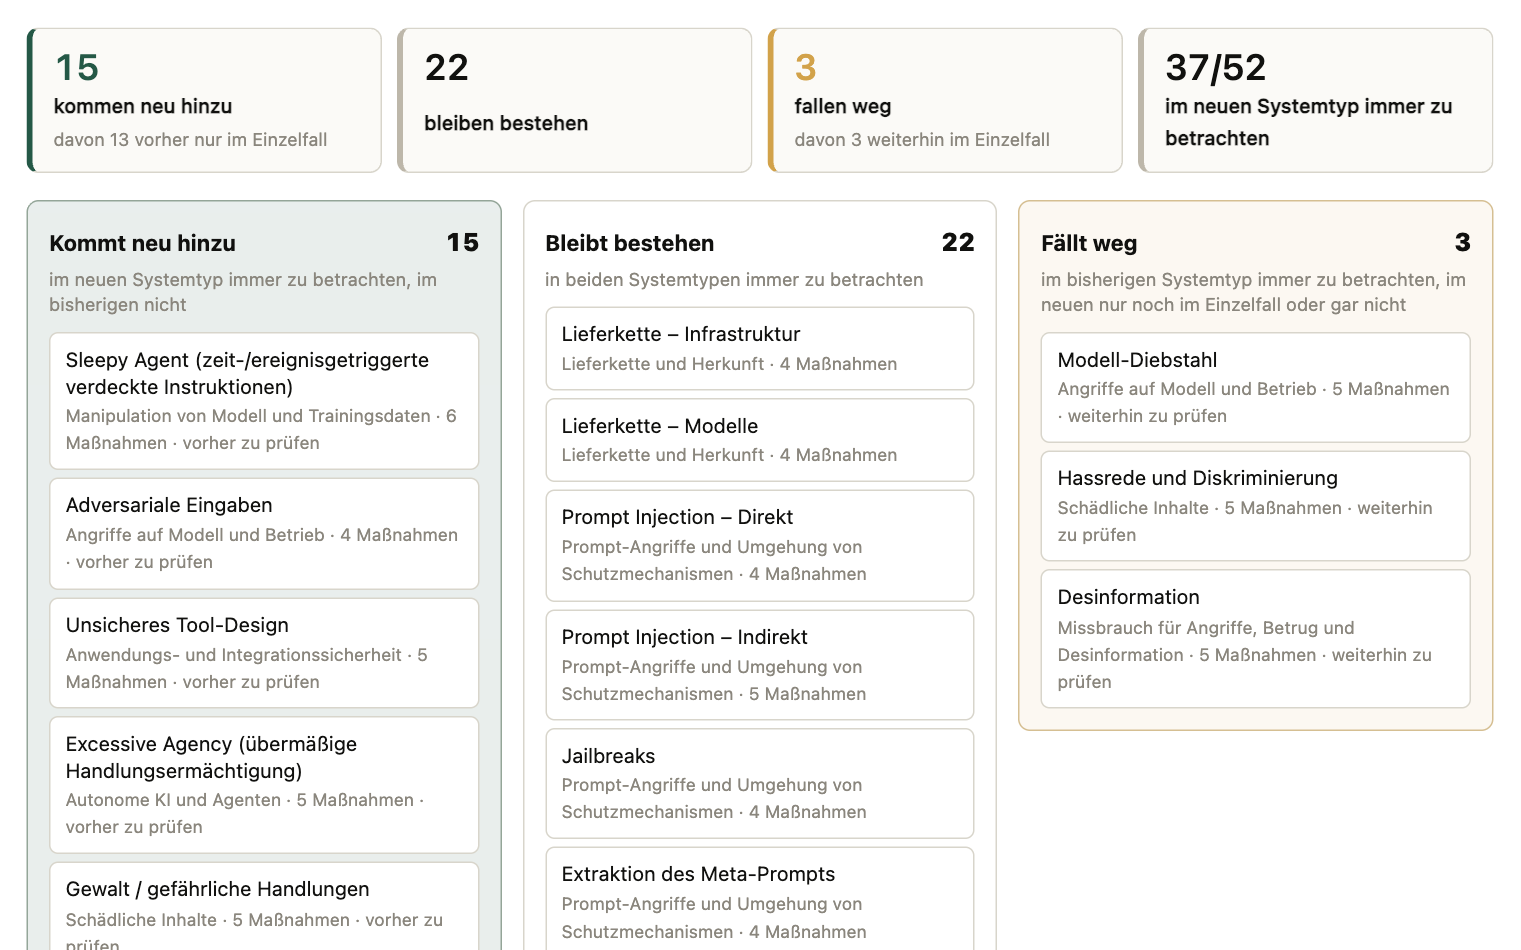
Was löst ein Umbau aus?

Gegenmaßnahmen planen

Wirkmatrix

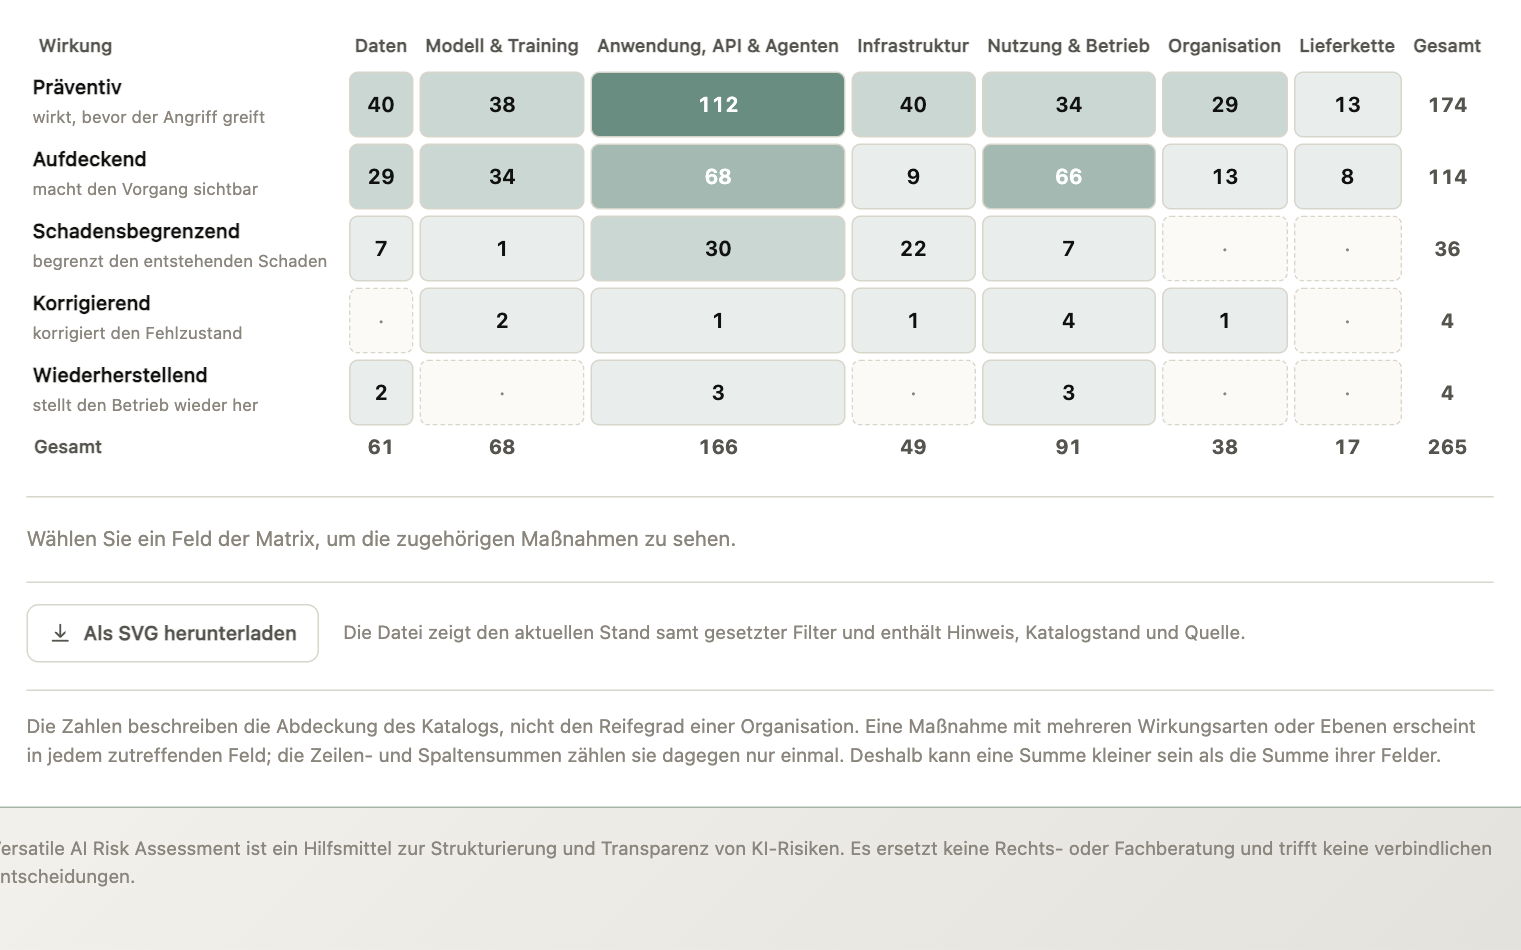
Wie und wo wirken Gegenmaßnahmen?

Gegenmaßnahmen planen

Zuständigkeiten

Welche Arten von Gegenmaßnahmen gibt es?

Übersicht aller zehn Auswertungen mit allen Filtern

Weiterführend
Bedrohungskatalog

Alle 52 Bedrohungen im Volltext: Beschreibung, Auswirkung, Beispiel, Gegenmaßnahmen und belegte Quellen.

Zum Katalog
EU‑AI‑Act‑Schnellprüfer

Sechs Fragen entlang der EU‑KI‑Verordnung und ein Fristenplan mit den Pflichten, die für Ihr System gelten.

Zum Schnellprüfer
Pflichtenkompass

Rolle und Risikoklasse wählen und sehen, welche Pflichten der EU‑KI‑Verordnung ab wann gelten, mit Fundstelle und Nachweis.

Zum Pflichtenkompass
Selbst bewerten

Die vollständige Bewertung mit Systemkontext, Bedrohungsauswahl und Nachweisführung, kostenlos im Browser.

Zur Live‑Demo