Lieferkette – Infrastruktur
Lieferkette und Herkunft Lieferkette 4 Gegenmaßnahmen Volltext und Quellen
Der Verlauf
Worum es geht
Angreifer kompromittieren die technische Umgebung, in der ein KI-System entwickelt und betrieben wird: Cloud-Dienste, Entwicklungswerkzeuge und Software-Bausteine von Drittanbietern. So verschaffen sie sich Zugriff auf Systeme, Daten und Modelle.
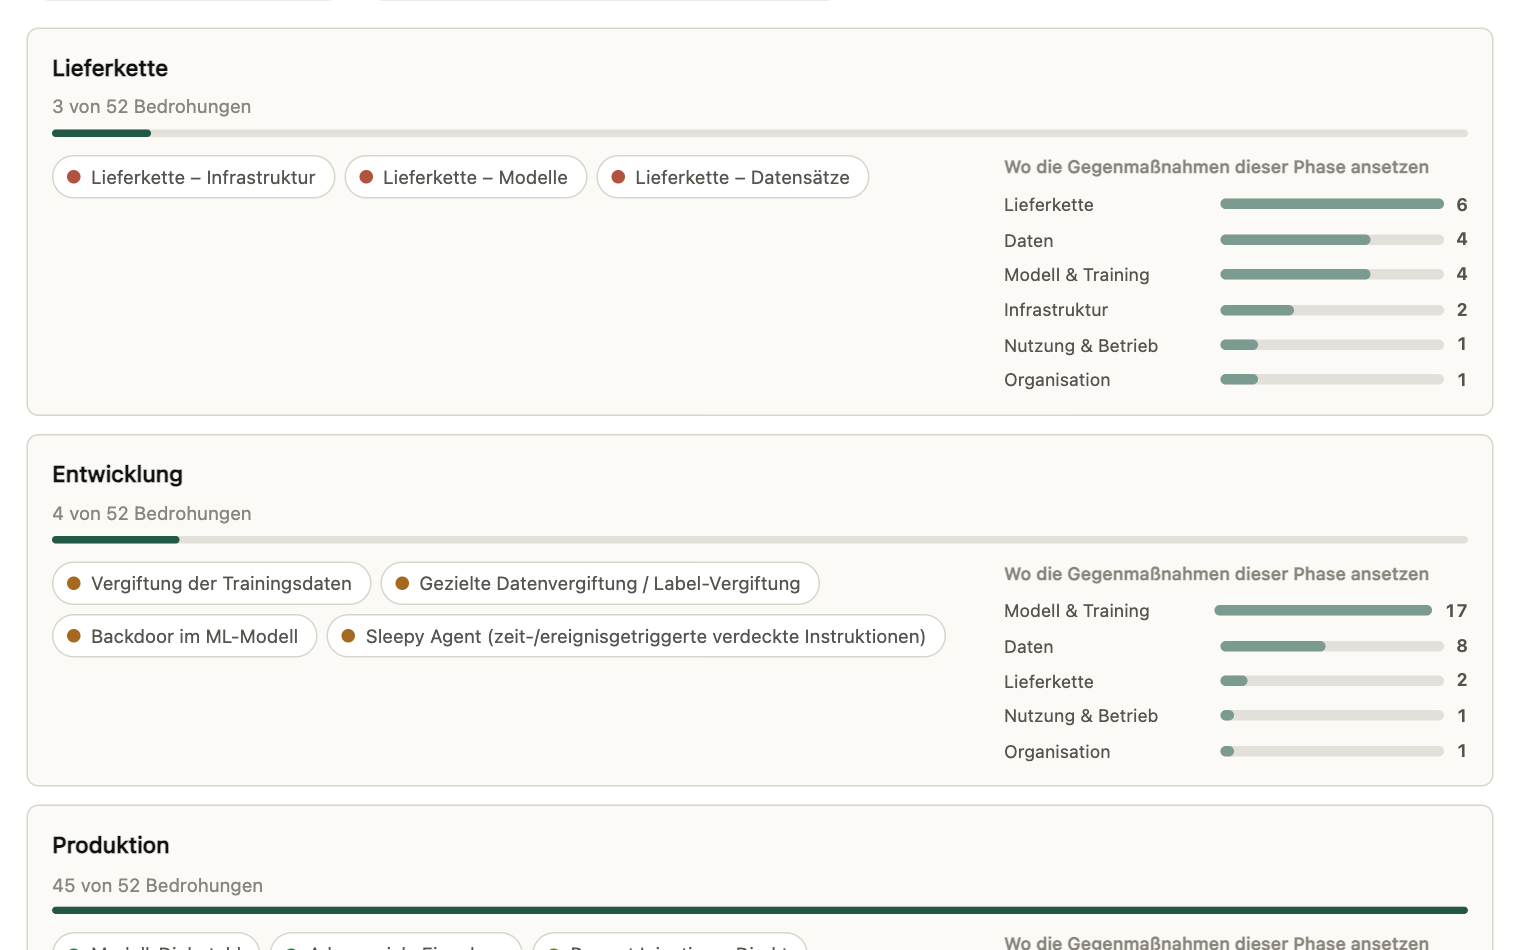
Wo Gegenmaßnahmen ansetzen
0 von 2 vorhandenen Wirkungsarten sind durch mindestens eine berücksichtigte Maßnahme belegt. Für 3 Wirkungsarten führt der Katalog hier keine Maßnahme: Schadensbegrenzend, Korrigierend, Wiederherstellend.
Alle Gegenmaßnahmen dieser Bedrohung
Haken Sie ab, was bei Ihnen bereits umgesetzt ist. Die Auswahl bleibt in dieser Ansicht und wird nicht gespeichert.
-
Ausschließlich vertrauenswürdige Lieferanten nutzen
Begründung der Einordnung
Primär dem Vertrags- & Drittparteienmanagement zugeordnet: Auswahl, überprüfbare Zusagen sowie Prüf- und Durchsetzungsrechte gegenüber Dritten ermöglichen die Schutzwirkung; ergänzt durch verbindliche Abläufe.
-
Infrastruktur-Härtung
Begründung der Einordnung
Primär technisch: Sichere Formate, restriktive Voreinstellungen oder Schutzschichten reduzieren unsichere Ausführungspfade und Angriffsflächen.
-
Lieferketten-Sicherheitsaudits
Begründung der Einordnung
Primär dem Vertrags- & Drittparteienmanagement zugeordnet: Vertraglich gesicherte Prüf-, Auskunfts- und Nachbesserungsrechte ermöglichen Kontrolle; verbindliche Prüfabläufe setzen sie um.
-
Kontinuierliche Überwachung der Hosting-Umgebungen
Begründung der Einordnung
Primär technisch: Software oder Analysewerkzeuge erzeugen und bewerten systematisch Messwerte, Abweichungen oder Angriffsindikatoren; ergänzt durch verbindliche Abläufe.