Alle 52 Bedrohungen im Volltext: Beschreibung, Auswirkung, Beispiel, Gegenmaßnahmen und belegte Quellen.
Zum KatalogDer Katalog aus der Sicht eines konkreten Systemtyps
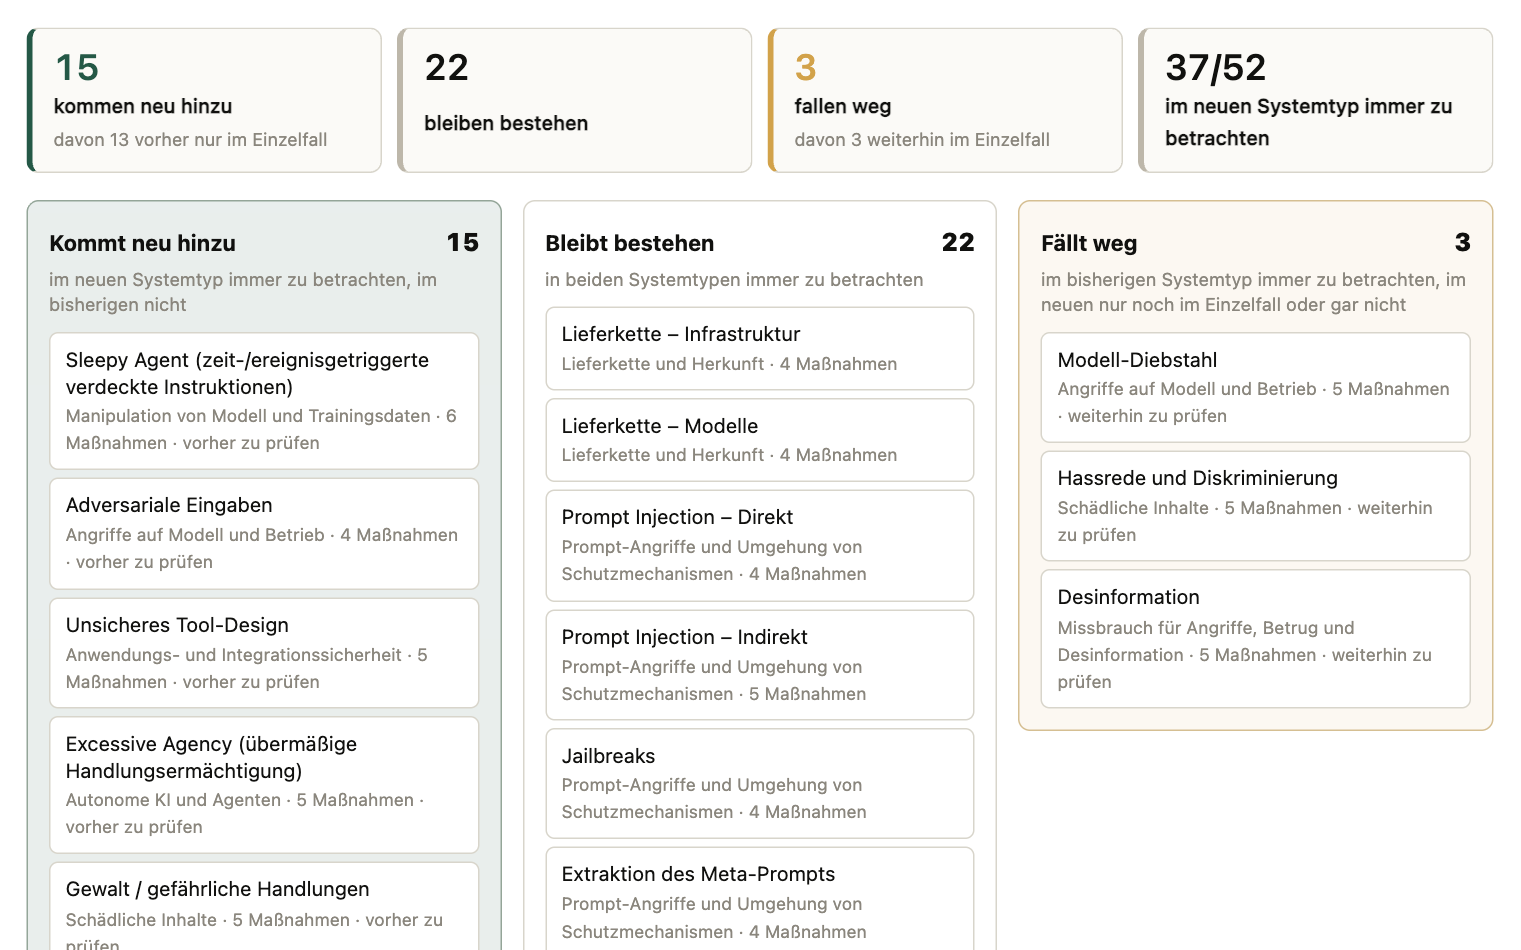
Wählen Sie den Systemtyp und die zutreffenden Architekturmerkmale. Das Raster zeigt für jede der 52 Bedrohungen, ob sie für dieses Profil immer zu betrachten ist, im Einzelfall geprüft werden muss oder für diesen Systemtyp untypisch bleibt. Ein gesetztes Merkmal kann eine untypische Bedrohung wieder zur Prüfung stellen.
Für wen: Für Architektur, Produktverantwortung und alle, die ein konkretes System bewerten
Anwendungskontext
Systeme mit Tool Use, Memory, Planungsschritten oder autonomer Ausführung benötigen einen stärkeren Fokus auf Agency, Tool-Sicherheit, Session-Kontext und menschliche Aufsicht.
37
Immer betrachten
Für diesen Systemtyp regelmäßig einschlägig. Die Bewertung sollte diese Bedrohung ausdrücklich behandeln.
15
Zu prüfen
Je nach Architektur und Einsatz einschlägig. Die bewertende Person entscheidet im Einzelfall.
0
Untypisch
Für diesen Systemtyp untypisch. Das schließt die Bedrohung nicht aus; passende Architekturmerkmale machen sie wieder zum Prüfpunkt.
-
Lieferkette und Herkunft2/3
-
Manipulation von Modell und Trainingsdaten1/4
-
Prompt-Angriffe und Umgehung von Schutzmechanismen4/5
-
Angriffe auf Modell und Betrieb5/7
-
Datenschutz und Datenabfluss4/4
-
Anwendungs- und Integrationssicherheit7/7
-
Schädliche Inhalte2/9
-
Missbrauch für Angriffe, Betrug und Desinformation3/4
-
Autonome KI und Agenten5/5
-
Verlässlichkeit und verantwortliche Nutzung4/4
Prüffragen zu diesem Systemtyp
- Welche Tools darf der Agent aufrufen und mit welchen Berechtigungen?
- Welche Aktionen benötigen explizite menschliche Freigabe?
- Kann externer oder gespeicherter Kontext zukünftige Agentenentscheidungen beeinflussen?
Die Datei zeigt den aktuellen Stand samt gesetzter Filter und enthält Hinweis, Katalogstand und Quelle.
Die Zuordnung ist eine Arbeitsgrundlage für die Bewertung, keine Freigabe. „Für dieses Profil untypisch“ heißt nicht „ausgeschlossen“: die fachliche Entscheidung trifft weiterhin die bewertende Person.
Versatile AI Risk Assessment ist ein Hilfsmittel zur Strukturierung und Transparenz von KI‑Risiken. Es ersetzt keine Rechts- oder Fachberatung und trifft keine verbindlichen Entscheidungen.
Das eigene System einordnen
Dieselben Daten, andere Frage
Welcher Teil des Katalogs für einen konkreten Systemzuschnitt gilt und was sich bei einem Umbau ändert.
Bedrohungen verstehen
- Angriffsverlauf Wie entsteht der Schaden?
- Lebenszyklus Wann entsteht welches Risiko?
- Bedrohungsvergleich Wo verläuft die Grenze zwischen zweien?
Gegenmaßnahmen planen
- Wirkmatrix Wie und wo wirken Gegenmaßnahmen?
- Zuständigkeiten Wer muss handeln?
Regelwerke und Belege prüfen
- Standard‑Zuordnungen Wo ist das fachlich und rechtlich verankert?
- Abdeckungslücken Was erreicht mein Regelwerk nicht?
- Quellenlage Worauf stützt sich das?
Weiterführend
Von der Auswertung zur Bewertung
Vier kurze Abschnitte entlang der EU‑KI‑Verordnung für eine erste, unverbindliche Einordnung Ihres Systems.
Zum SchnellprüferDie vollständige Bewertung mit Systemkontext, Bedrohungsauswahl und Nachweisführung, kostenlos im Browser.
Zur Live‑Demo