Das eigene System einordnenSystemtypen BedrohungenSVG
Wie sich relevante Bedrohungen beim Wechsel des Systemtyps ändern
Wählen Sie den bisherigen und den neuen Systemtyp. Die drei Spalten zeigen, welche Bedrohungen laut Katalog grundsätzlich zu prüfen sind und wie sich diese Auswahl verändert. Bedrohungen außerhalb dieser Auswahl können im konkreten Einsatz weiterhin relevant sein.
Für Architektur- und Produktverantwortliche, die Änderungen an einem KI‑System planen
Systemwechsel
15kommen neu hinzudavon 13 vorher nur im Einzelfall
22bleiben bestehen
3nicht mehr grundsätzlich zu prüfendavon 3 weiterhin im Einzelfall
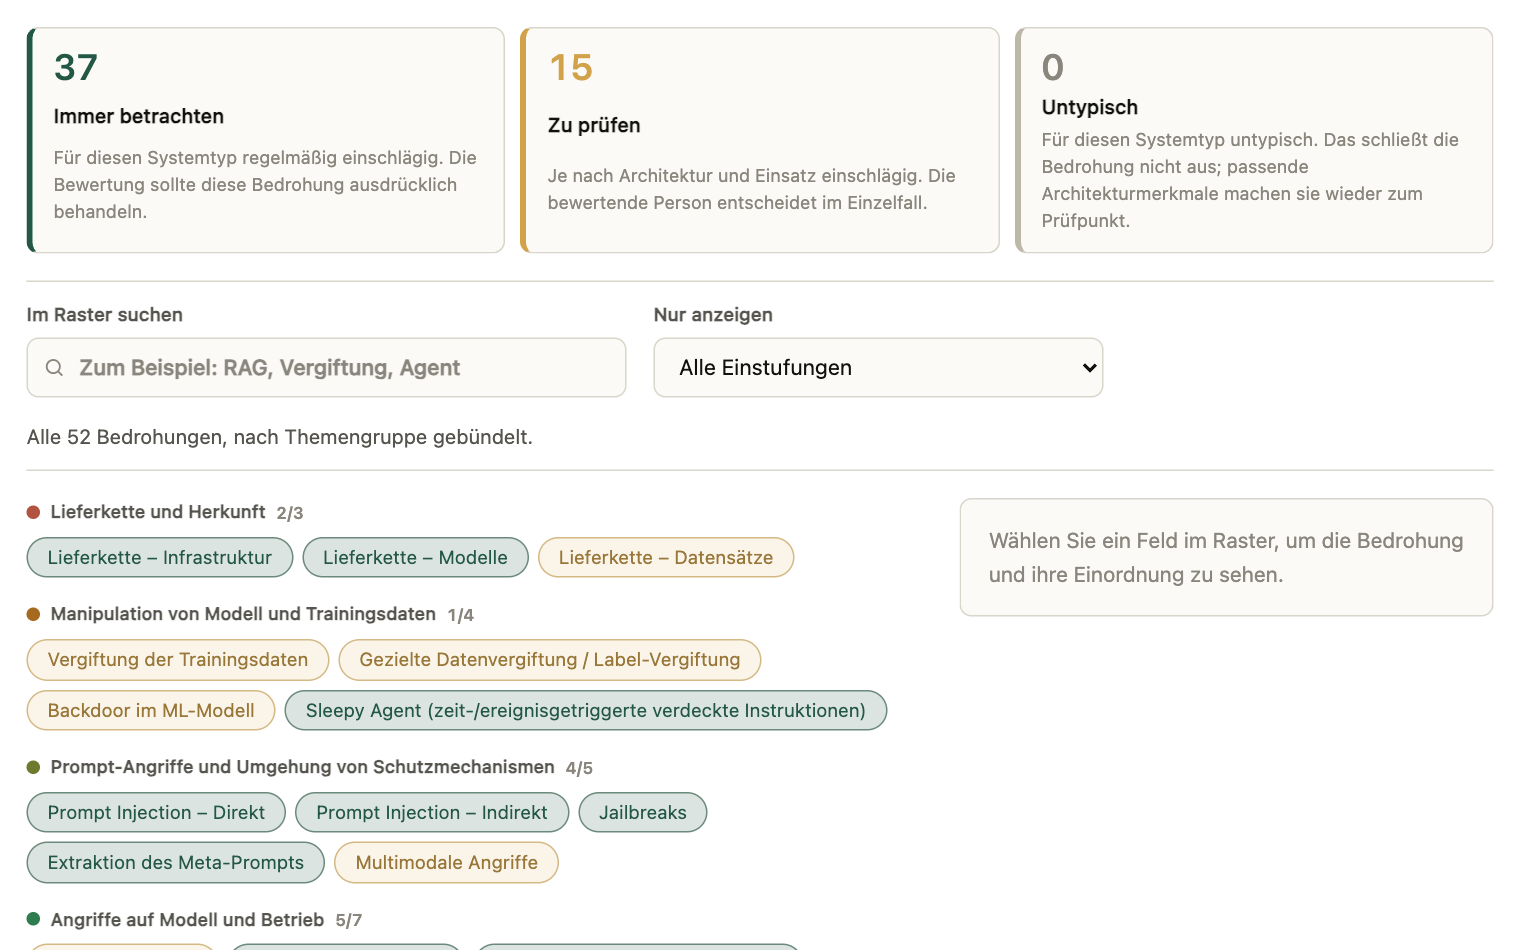
37/52im neuen Systemtyp immer zu betrachten
Kommt neu hinzu15
im neuen Systemtyp immer zu betrachten, im bisherigen nicht
Bleibt bestehen22
in beiden Systemtypen immer zu betrachten
Nicht mehr grundsätzlich zu prüfen3
im neuen Profil nur im Einzelfall relevant oder für diesen Systemtyp untypisch
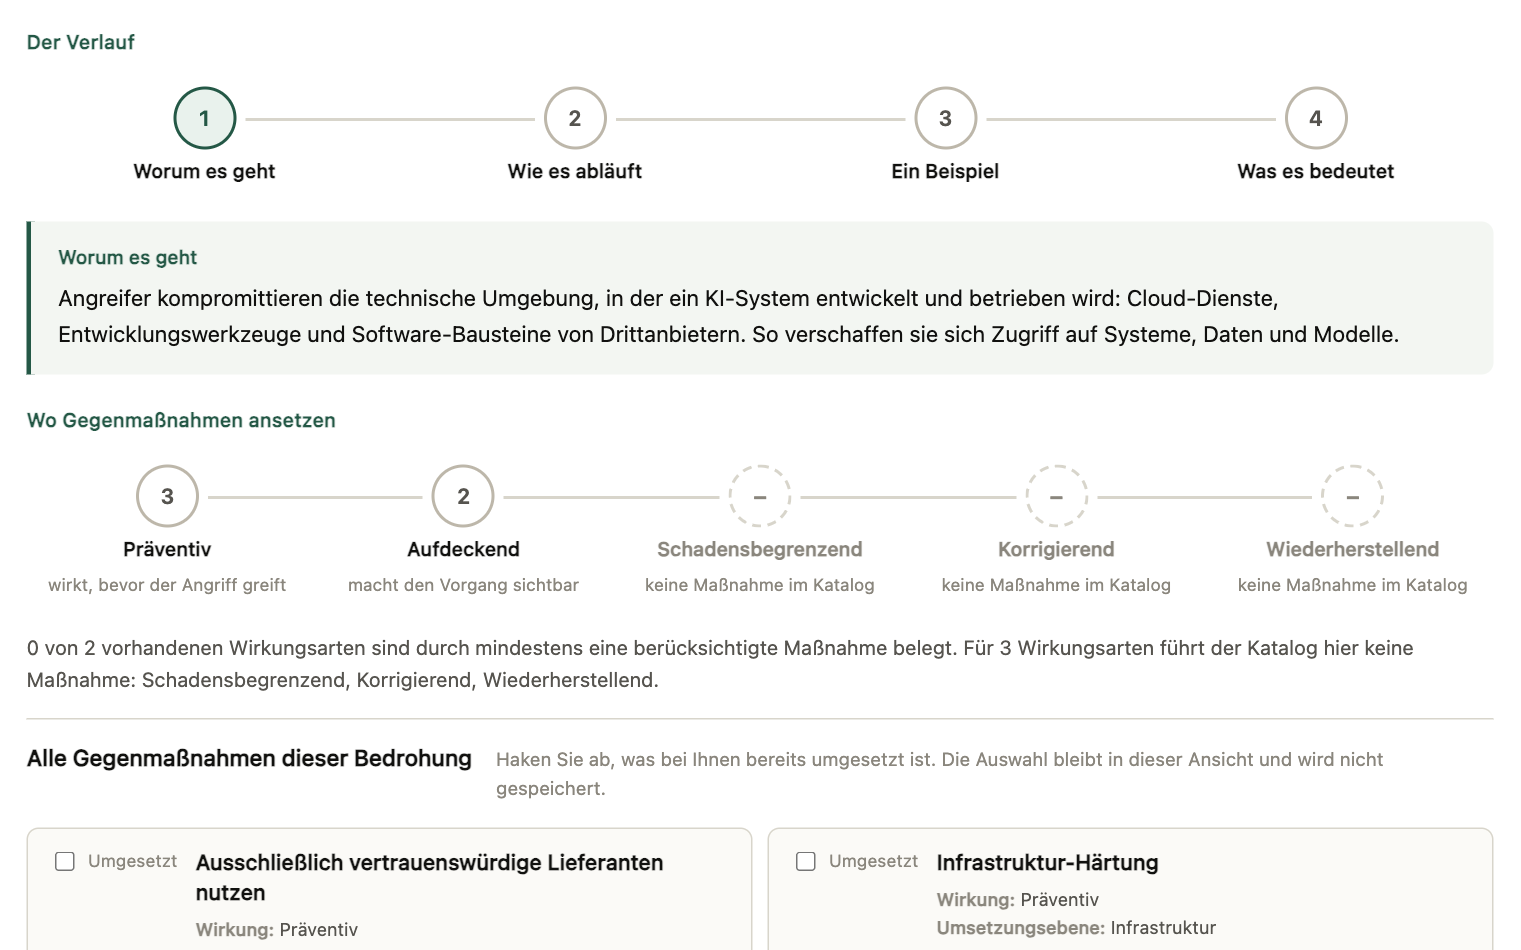
Wählen Sie eine Bedrohung aus einer der drei Spalten, um ihre Gegenmaßnahmen zu sehen.
Worauf der neue Systemtyp den Blick lenkt · Agentic AI
Systeme mit Tool Use, Memory, Planungsschritten oder autonomer Ausführung benötigen einen stärkeren Fokus auf Agency, Tool-Sicherheit, Session-Kontext und menschliche Aufsicht.
Tool- und MCP-Vertrauen Autonomiegrenzen Memory/RAG-Kontext Missbrauch autonomer Workflows Aufsicht und Eskalation
Prüffragen aus dem Katalog · 3
- Welche Tools darf der Agent aufrufen und mit welchen Berechtigungen?
- Welche Aktionen benötigen explizite menschliche Freigabe?
- Kann externer oder gespeicherter Kontext zukünftige Agentenentscheidungen beeinflussen?
Die Datei zeigt den aktuellen Stand samt gesetzter Filter und enthält Hinweis, Katalogstand und Quelle.
„Immer zu betrachten“ heißt, dass der Katalog die Bedrohung für diesen Systemtyp in jedem Fall vorsieht. „Im Einzelfall“ heißt, dass sie von weiteren Merkmalen des Systems abhängt. Eine Bedrohung außerhalb der grundsätzlichen Auswahl ist damit nicht ausgeschlossen.
Versatile AI Risk Assessment ist ein Hilfsmittel zur Strukturierung und Transparenz von KI‑Risiken. Es ersetzt keine Rechts- oder Fachberatung und trifft keine verbindlichen Entscheidungen.
Weitere Auswertungen
Dieselben Daten, andere Frage
Weitere Auswertungen des Bedrohungskatalogs. Inhaltlich verwandte Ansichten stehen zuerst; mit Suche und Filtern grenzen Sie die Auswahl ein.
Filter anzeigen
Kein Filter gesetzt, die Liste zeigt den vollständigen Bestand.9 von 9 weiteren Auswertungen
Bedrohungen verstehen
Bedrohungsvergleich
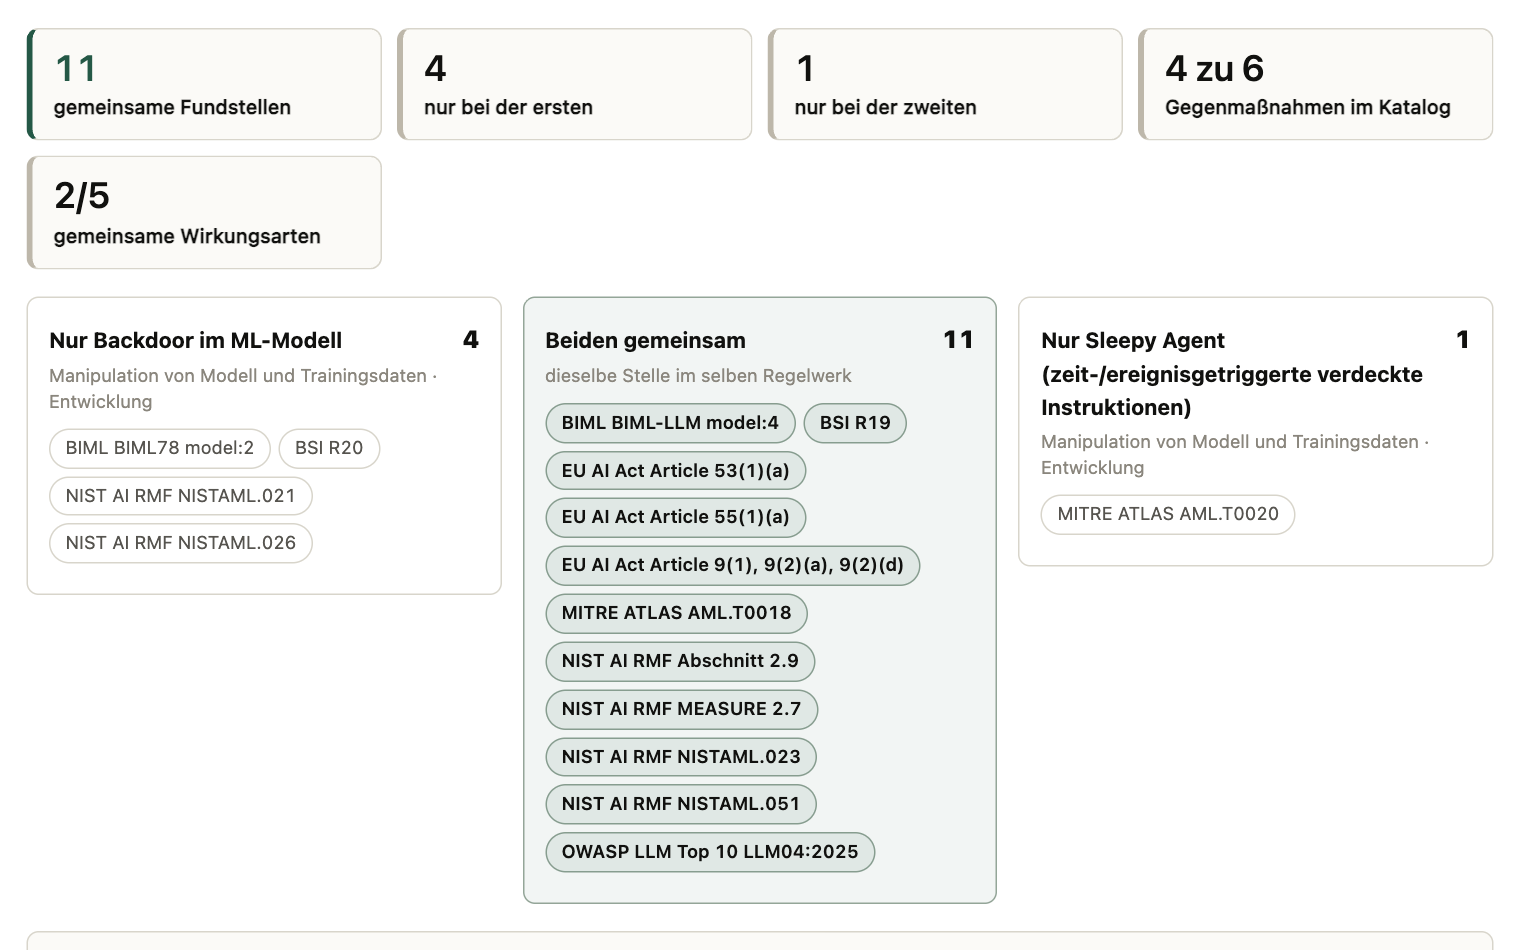
Was haben zwei Bedrohungen gemeinsam, und worin unterscheiden sie sich?
Kein Treffer für diese Auswahl.
Entfernen Sie einen Filter oder löschen Sie den Suchbegriff. Die Zahlen neben den Filtern zeigen die Anzahl der Einträge für den jeweiligen Wert.
Weiterführend
Von der Auswertung zur Bewertung
Alle 52 Bedrohungen im Volltext: Beschreibung, Auswirkung, Beispiel, Gegenmaßnahmen und belegte Quellen.
Zum KatalogSechs Fragen entlang der EU‑KI‑Verordnung und ein Fristenplan mit den Pflichten, die für Ihr System gelten.
Zum SchnellprüferRolle und Risikoklasse wählen und sehen, welche Pflichten der EU‑KI‑Verordnung ab wann gelten, mit Fundstelle und Nachweis.
Zum PflichtenkompassDie vollständige Bewertung mit Systemkontext, Bedrohungsauswahl und Nachweisführung, kostenlos im Browser.
Zur Live‑Demo